会員が、Microsoft Entra ID(旧 Azure AD)のアカウントでシングルサインオン(SSO)できるようにします。Entra ID 側でアプリケーションを作り、その情報を管理画面に登録します。
・管理者(会員管理の権限がある方)で、Microsoft Entra ID の管理者権限(エンタープライズアプリケーションを作成できる権限)をお持ちの方
・サイトに会員が 1 人もいないこと。会員が在籍していると、認証方式は変更できません。
・「2 段階認証を必須にする」がオフであること。オンのままでは SAML を選べません。
・SAML を使うと、会員は IdP(ここでは Entra ID)によるシングルサインオンだけでログインします。
・ACS URL(Assertion Consumer Service URL)
・SP Entity ID(Audience URI)
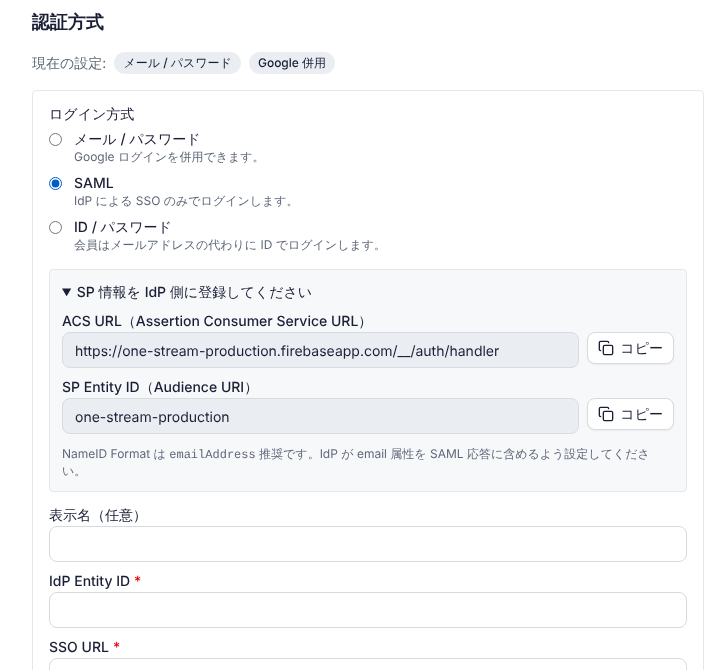
・識別子(エンティティ ID):管理画面の「SP Entity ID」の値
・応答 URL(Assertion Consumer Service URL):管理画面の「ACS URL」の値
Entra ID の「SAML によるシングル サインオンのセットアップ」から、次の情報を控えます。
・ログイン URL
・Microsoft Entra 識別子
・「SAML 証明書」の「証明書 (Base64)」(ダウンロードしたファイルの中身)
管理画面の「認証・セキュリティ」に戻り、「SAML」を選んだ状態で次のように入力します。
管理画面の項目 | 入力する内容 |
|---|---|
表示名(任意) | 管理用の名前 |
IdP Entity ID(必須) | Microsoft Entra 識別子 |
SSO URL(必須) | ログイン URL |
X.509 証明書(PEM)(必須) | 証明書 (Base64) の中身(-----BEGIN CERTIFICATE----- から -----END CERTIFICATE----- まで) |
ログインボタン文言(任意) | ログイン画面のボタンに表示する文言。未入力の場合は「SAML でログイン」 |
入力したら「保存」を押します。保存すると「現在の設定」の表示が「SAML」に変わります。
設定後、会員のログイン画面に SAML のボタン(既定は「SAML でログイン」)が表示され、Entra ID の認証を経てログインします。会員の追加は、サイドメニューの「会員」→「招待」から行います。
・IdP からメールアドレス(email 属性)が SAML の応答に含まれるように設定してください。NameID の形式(Format)は emailAddress を推奨します。
・すでに登録済みの SAML プロバイダーがある場合は、「設定方法」で「IdP を新規登録」と「既存の IdP を紐付け」を選べます。
・会員が在籍している間は認証方式を変更できません。
・「SAML」が選べない場合は、「2 段階認証を必須にする」がオフか、会員が在籍していないかを確認してください。
・保存できない場合は、IdP Entity ID・SSO URL・証明書の 3 項目がすべて入力されているかを確認してください。